المقدمة: عندما يتحول الإعلان الرقمي إلى أداة للتجسس والاختراق
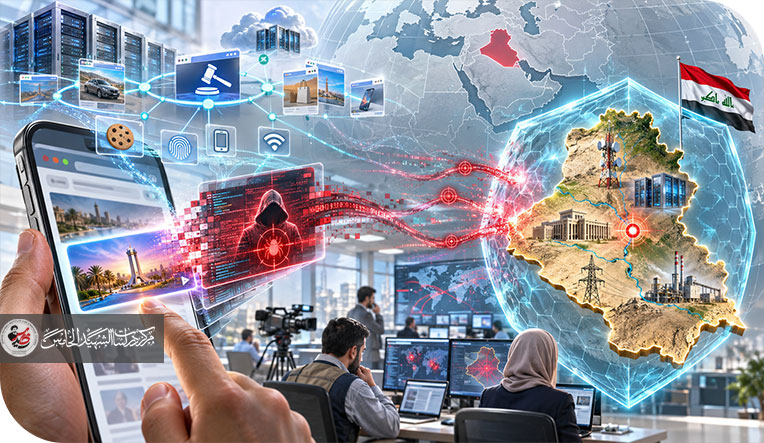
تابعت تقريراً إخبارياً بثته قناة الجزيرة، تناول نتائج تحقيق تقني أجراه مختبر (Citizen Lab) التابع لجامعة تورنتو الكندية، بشأن استخدام شبكات الإعلانات الرقمية في عمليات مراقبة واستهداف سيبراني متقدمة، ارتبطت بشركة إسرائيلية تُعرف باسم (Discover-Tech)، ومنصتها (Controlium).
لمشاهدة فيديو تقرير قناة الجزيرة أضغط على الرابط ادناه
https://itach.dk/wp-content/uploads/2026/10/ITSSC-Filem.mp4
كان هذا التقرير هو الدافع المباشر لكتابة هذا المقال، ليس فقط بسبب ما كشفه عن استهداف أجهزة تابعة لمؤسسة الجزيرة الإعلامية، وإنما لما يحمله من مؤشرات خطيرة على التحول الذي تشهده تقنيات التجسس السيبراني، وانتقالها من أساليب التصيد والروابط الخبيثة التقليدية إلى استغلال البنية التحتية للإعلانات الرقمية للوصول إلى أهداف محددة، دون الحاجة إلى تفاعل مباشر من المستخدم.
وما استوقفني في التقرير، من منظور تخصصي في أمن المعلومات والسيادة الرقمية، ليس مجرد الحديث عن برمجيات تجسس إسرائيلية، فهذه ليست ظاهرة جديدة، وإنما طبيعة الوسيلة المستخدمة في تحديد الأهداف ومحاولة اختراقها؛ إذ أصبحت منظومات إعلانية تجارية، يتعامل معها ملايين المستخدمين يومياً، جزءاً من سلسلة عمليات يمكن توظيفها لأغراض استخبارية وهجمات سيبرانية انتقائية.
والأخطر أن هذه المنظومات لا تحتاج بالضرورة إلى اختراق الموقع الإلكتروني الذي يزوره المستخدم، فقد يكفي استغلال آليات عرض الإعلانات وجمع البيانات المرتبطة بها لتحديد أهداف ذات قيمة استخبارية، ثم توجيه محاولات استغلال متقدمة إلى أجهزتها.
ومن هنا، فإن القضية تتجاوز اختراق مؤسسة إعلامية أو استهداف مجموعة من الصحفيين، لتطرح تساؤلات استراتيجية تتعلق بأمن المؤسسات الحكومية والعسكرية والاستخبارية، ومدى قدرة الدول على حماية بياناتها وأجهزتها في بيئة رقمية تعتمد بصورة متزايدة على خدمات وشبكات تجارية عابرة للحدود.
وفي هذا المقال، سأحاول تفكيك الجوانب التقنية والاستخبارية لهذه القضية، وشرح كيفية تحول صناعة الإعلانات الرقمية إلى وسيلة للاستطلاع والاستهداف السيبراني، وما تكشفه هذه التطورات عن التحديات الجديدة للأمن الوطني والسيادة الرقمية، وصولاً إلى قراءة نقدية لطريقة تعامل بعض المؤسسات الحكومية العراقية مع المخاطر الرقمية، والفارق بين معالجة التهديدات الحقيقية والاكتفاء بحظر التطبيقات.
أولاً: مختبر (Citizen Lab) — الجهة البحثية التي كشفت الهجمات ومنهجية التحقيق
يُعد مختبر (Citizen Lab) مركزاً بحثياً أكاديمياً متخصصاً في التهديدات الرقمية المرتبطة بالأمن السيبراني والمراقبة الإلكترونية وحقوق الإنسان والأمن الدولي. تأسس سنة (2001) على يد البروفيسور (Ronald Deibert)، ويتبع أكاديمياً لكلية (Munk School of Global Affairs & Public Policy) في جامعة تورنتو الكندية.
يجمع المختبر اختصاصات علوم الحاسوب والأمن السيبراني والقانون والعلوم السياسية والتحليل التقني. واشتهر بتحقيقاته المتعلقة ببرمجيات التجسس التجارية، ومنها (Pegasus) المرتبطة بمجموعة (NSO Group)، وتحقيقه المنشور سنة (2021) عن (Candiru)، وأبحاث لاحقة عن (Paragon Graphite).
طبيعة التعاون مع شبكة الجزيرة:
في تحقيق (Exposing AdFection) المنشور في 15 تشرين الأول 2026، تعاون الباحثون مع فرق الجزيرة في تحليل هجمات استهدفت أجهزة المؤسسة خلال عامي (2024–2025). وقدمت الجزيرة سجلات اتصالات شبكية، وعزلت ملفاً برمجياً من نوع (DLL) من أحد الأجهزة المخترقة، ما سمح بفحص جنائي رقمي يتجاوز مجرد رصد إعلان غير مألوف.
منهجية التحقيق والأدلة:
شملت دراسة التسلسل الزمني للاتصالات، وتحليل البنية التحتية للخوادم وبصماتها التقنية، ومقارنة خصائص الملف المستخرج بعينات سابقة من (Candiru)، وتحليل الموارد الإعلانية وبنية (Controlium) وسجلات المزايدات الإعلانية. وظهرت في الحالات المدروسة اتصالات مرتبطة بالبنية الإعلانية، تلتها مراحل تحقق واتصالات ببنية برمجية تجسسية.
خلص المختبر بدرجة ثقة عالية إلى ارتباط الهجمات ببرمجية (Candiru) عبر مسار إعلاني مرتبط بشركة (Discover-Tech). وينبغي التمييز بين استهداف ما لا يقل عن (45 جهازاً) وبين الأجهزة التي أثبتت إصابتها بصورة منفصلة؛ فلا يجوز اعتبار جميع الأجهزة المستهدفة مصابة تلقائياً. كما أن تحديد الأداة والشركات لا يثبت هوية العميل الحكومي أو الاستخباري الذي أمر بالعملية.
ثانياً: شركة (Discover-Tech) ومنصة (Controlium) — عندما تتجاوز الإعلانات وظيفتها التجارية
لفهم الأبعاد التقنية والاستخبارية لهذه القضية، ينبغي أولاً فهم طبيعة صناعة الإعلانات الرقمية، والتمييز بين الاستخدام التجاري المشروع لتقنيات الاستهداف الإعلاني وبين توظيف هذه التقنيات في جمع المعلومات وتنفيذ عمليات سيبرانية.
تعتمد صناعة الإعلانات الرقمية الحديثة على منظومات متطورة لجمع الإشارات المرتبطة بالمستخدمين وتحليلها، بهدف تحديد الإعلانات الأكثر ملاءمة لهم. وقد تشمل هذه الإشارات الموقع الجغرافي التقريبي، ونوع الجهاز، ونظام التشغيل، وخصائص المتصفح، ومعرّفات إعلانية مختلفة.
وتستخدم الشركات هذه المعلومات لبناء شرائح تسويقية وتوجيه الإعلانات إلى فئات محددة، وفق معايير تتعلق بالاهتمامات والسلوك الرقمي والخصائص التقنية.
غير أن تحقيق مختبر (Citizen Lab)، المنشور في 15 تشرين الأول 2026، كشف عن استخدام مختلف لهذه البنية، ارتبط بشركة (Discover-Tech) الإسرائيلية ومنصتها (Controlium).
فبحسب النتائج المنشورة، استُخدمت إمكانات الاستهداف الإعلاني والتعرف على الأجهزة في سلسلة عمليات شملت جمع معلومات عن المستخدمين، وتحديد أهداف بعينها، وتوظيف الإعلانات بوصفها قناة لإيصال برمجيات تجسس متقدمة.
وهنا تظهر أهمية الفصل بين ثلاث قدرات تقنية مختلفة:
القدرة الأولى: التعقب الرقمي (Tracking).
وتعني جمع إشارات مرتبطة بالمستخدم أو الجهاز، مثل عنوان بروتوكول الإنترنت (IP Address)، والمعرّفات الإعلانية، وبعض الخصائص التقنية.
القدرة الثانية: تحديد الهوية والاستهداف (Identification and Targeting).
وتعني ربط هذه الإشارات بمعلومات إضافية لمحاولة تحديد الشخص أو المؤسسة أو الجهاز المطلوب استهدافه.
القدرة الثالثة: الاستغلال السيبراني (Cyber Exploitation).
وتتمثل في محاولة استغلال ثغرة أمنية للوصول غير المصرح به إلى الجهاز أو تنفيذ تعليمات خبيثة داخله.
ولا يعني امتلاك القدرة الأولى امتلاك القدرة الثالثة بالضرورة؛ فمعرفة عنوان (IP) أو نوع المتصفح لا تمنح المهاجم سيطرة تلقائية على الجهاز.
لكن الجمع بين هذه القدرات ضمن منظومة تشغيلية واحدة قد يحول أدوات التسويق الرقمي إلى جزء من بنية استخبارية هجومية.
وهذا هو الجانب الذي يجعل قضية (Controlium) تتجاوز كونها مجرد مخالفة لخصوصية المستخدمين، لتصبح مسألة تتعلق بأمن الأجهزة والمؤسسات وإمكانية إساءة استخدام البنية التجارية للإنترنت.
كما ينبغي التمييز بين منشأ الشركة والجهة التي كلفتها بتنفيذ عمليات محددة؛ إذ إن إثبات استخدام تقنية طورتها شركة إسرائيلية لا يكفي وحده لإثبات أن عملية بعينها نُفذت بأوامر مباشرة من جهاز استخبارات إسرائيلي.
ثالثاً: الاختراق دون نقرة واحدة (Zero-click) — كيف يمكن للإعلان أن يصبح وسيلة للهجوم؟
ارتبطت الهجمات السيبرانية في الوعي العام برسائل البريد الإلكتروني الاحتيالية والروابط المشبوهة والملفات المرفقة التي يُطلب من الضحية فتحها.
وتعتمد هذه الأساليب غالباً على الهندسة الاجتماعية (Social Engineering)، حيث يحاول المهاجم دفع المستخدم إلى تنفيذ إجراء يسمح ببدء الهجوم.
أما هجمات (Zero-click)، فتختلف من حيث آلية التنفيذ؛ لأنها لا تشترط أن ينقر الضحية على رابط أو يفتح ملفاً أو يمنح موافقة مباشرة.
فقد تبدأ العملية عندما يعالج المتصفح أو التطبيق محتوى يصل إليه بصورة تلقائية، ويكون هذا المحتوى مصمماً لاستغلال ثغرة أمنية في أحد مكونات البرنامج أو النظام.
وفي سياق الإعلانات الرقمية، يمكن أن يكون الإعلان أو أحد الموارد المرتبطة به قناة لإيصال المحتوى الذي يحاول استغلال الثغرة.
لكن ينبغي توضيح مسألة تقنية أساسية: مجرد ظهور الإعلان لا يعني أن الجهاز تعرض للاختراق.
فالمتصفحات الحديثة تتضمن آليات أمنية، من بينها العزل البرمجي (Sandboxing)، وتقييد الصلاحيات، وسياسات التحكم بالمحتوى.
ولذلك، قد يحتاج المهاجم إلى استغلال ثغرة واحدة أو سلسلة ثغرات متتابعة لتجاوز هذه القيود والوصول إلى مستوى الصلاحيات المطلوب.
مراحل الهجوم المحتملة
يمكن تفسير هذا النوع من العمليات من خلال سلسلة مترابطة:
الوصول الإعلاني: توجيه إعلان إلى المستخدم أو الجهاز المطلوب عبر إحدى منصات الإعلانات.
التعرف على الجهاز: جمع إشارات تقنية تساعد على تحديد الجهاز والتحقق من مطابقته للهدف.
اختيار المحتوى: اتخاذ قرار بشأن المحتوى الذي سيُرسل إلى الجهاز وفق خصائصه التقنية.
محاولة الاستغلال: إيصال محتوى مصمم لاستغلال ثغرة في المتصفح أو إحدى مكوناته.
تنفيذ البرمجية الخبيثة: في حال نجاح الاستغلال، قد يتم تشغيل تعليمات غير مصرح بها.
مرحلة ما بعد الإصابة: قد تشمل جمع المعلومات أو مراقبة النشاط أو إنشاء اتصال مع بنية يتحكم بها المهاجم.
وهذا التسلسل يمثل نموذجاً تفسيرياً، ولا يعني أن جميع مراحله نُفذت بنجاح على كل جهاز ظهر له إعلان تابع للشركة.
خادم (NOAS) — الاستهداف الانتقائي وإخفاء المحتوى
من أبرز التفاصيل التقنية في تحقيق (Citizen Lab) وجود خادم ارتبط بمنظومة الشركة، وعُرف باسم (NOAS Server)، أو (getAd Server).
وقد سمحت هذه البنية بالتعامل مع الأجهزة التي تتصل بها بصورة انتقائية، بحيث يمكن أن تختلف الاستجابة التي يتلقاها الجهاز المستهدف عن الاستجابة التي تتلقاها الأجهزة الأخرى.
فعند تحميل مورد إعلاني، يمكن إرسال إشارات تقنية إلى الخادم، ثم استخدام هذه المعلومات لتحديد طبيعة الاستجابة.
وقد تتلقى الأجهزة غير المستهدفة محتوى عادياً أو استجابة فارغة، بينما تتلقى الأجهزة المطابقة لشروط الاستهداف محتوى مختلفاً.
وتكمن الأهمية الأمنية لهذه الآلية في أنها قد تجعل اكتشاف المحتوى الهجومي أكثر صعوبة؛ لأن أنظمة فحص الإعلانات لا تضمن بالضرورة تلقي المحتوى نفسه الذي يصل إلى جهاز مستهدف بعينه.
وهذا يمثل شكلاً من أشكال تقديم المحتوى الانتقائي (Selective Delivery)، الذي يمكن توظيفه لتقليل ظهور النشاط الخبيث أمام أدوات المراقبة والفحص.
ومع ذلك، فإن تقديم محتوى مخصص لا يثبت وحده نجاح الاستغلال، وإنما يجب إثبات الإصابة من خلال الأدلة التقنية المرتبطة بالجهاز أو حركة اتصالاته أو الآثار الجنائية الرقمية.
رابعاً: المزايدة الإعلانية اللحظية (RTB) — عندما تتحول بيانات التسويق إلى معلومات استخبارية
تُعد تقنية المزايدة في الوقت الفعلي (Real-Time Bidding – RTB) من المكونات الأساسية للاقتصاد الإعلاني الحديث.
وتقوم هذه التقنية على إتاحة الفرصة للمعلنين للتنافس على عرض إعلان لمستخدم معين خلال أجزاء من الثانية.
فعندما يفتح المستخدم موقعاً إلكترونياً أو تطبيقاً يتضمن مساحات إعلانية، قد تُنشأ طلبات مزايدة تتضمن معلومات عن البيئة التقنية والسياق الذي سيظهر فيه الإعلان.
وتُستخدم هذه المعلومات لتحديد المعلن المناسب والقيمة المالية للظهور الإعلاني.
وقد تتضمن طلبات المزايدة، بحسب المنصة والقيود التنظيمية وإعدادات الخصوصية، معلومات عن الجهاز ونظام التشغيل والموقع التقريبي ومعرّفات مرتبطة بالمستخدم أو التطبيق.
وفي الاستخدام التجاري المشروع، تهدف هذه البيانات إلى تحسين فعالية الإعلانات.
لكن المشكلة تبدأ عندما تُستخدم الإشارات نفسها لأغراض تتجاوز الإعلان، مثل محاولة التعرف على أشخاص محددين أو تحليل أنماط استخدامهم أو بناء ملفات عن أجهزتهم.
وهنا يظهر مفهوم الاستخبارات الإعلانية (Advertising Intelligence – ADINT)، الذي يشير إلى استخدام البيانات والإشارات الناتجة عن منظومات الإعلان لأغراض جمع المعلومات والتحليل.
فقد لا يكشف عنوان (IP) منفرداً هوية المستخدم، لكنه قد يشير إلى الشبكة التي يتصل منها أو إلى نطاق جغرافي معين.
وعند ربط هذه الإشارة بمعرّفات الأجهزة والبيانات التجارية والمعلومات المتاحة من مصادر أخرى، يمكن أن تصبح عملية تحديد المستخدم أو المؤسسة أكثر دقة.
ومن الناحية الاستخبارية، يمكن لهذه البيانات أن تساعد في تحديد أهداف ذات قيمة، أو دراسة أنماط الاستخدام، أو معرفة الأجهزة التي تستوفي شروطاً تقنية معينة.
وتكمن الخطورة في أن جزءاً من هذه المعلومات قد يُجمع من خلال تفاعلات رقمية اعتيادية لا يلاحظها المستخدم.
لماذا يمثل ذلك تحولاً استخبارياً؟
في العمليات التقليدية، قد يحتاج جمع المعلومات عن هدف معين إلى مراقبة مباشرة أو وصول إلى شبكة محددة أو مصادر بشرية.
أما منظومات الإعلانات، فتتعامل أصلاً مع تدفقات واسعة من الإشارات الرقمية، وقد توفر لبعض الأطراف إمكانية الوصول إلى معلومات تساعد على تحديد الأهداف.
ولا يعني ذلك أن جميع البيانات متاحة لكل معلن، أو أن كل منصة إعلانية تسمح بالتعرف على المستخدمين بصورة مباشرة.
لكن القضية تكشف أن إساءة استخدام هذه المنظومات قد تجعلها مصدراً للاستطلاع الاستخباري، خصوصاً عندما تتكامل مع قواعد بيانات أخرى وقدرات هجومية مستقلة.
وهنا تظهر حقيقة مهمة: ليس كل تجسس سيبراني بحاجة إلى اختراق الجهاز؛ فقد تكون البيانات التي يجمعها الاقتصاد الرقمي كافية لإنتاج معرفة استخبارية ذات قيمة.
وعندما تتحول هذه المعرفة إلى وسيلة لتحديد الأجهزة التي ستتعرض لاحقاً لمحاولات استغلال، تصبح منظومات الإعلانات جزءاً من سلسلة عمليات سيبرانية أوسع.
خامساً: قضية شبكة الجزيرة — من الاستهداف الإعلاني إلى الإصابة ببرمجيات التجسس
تمثل قضية شبكة الجزيرة إحدى أهم النتائج التي تناولها تحقيق (Citizen Lab)، لأنها لا تتعلق بمجرد ظهور إعلانات مشبوهة، وإنما بأدلة تقنية على إصابة أجهزة ببرمجيات تجسس.
فبحسب ما نشره المختبر، أظهر التحقيق استهداف ما لا يقل عن (45 جهازاً) يعمل بنظام (Windows) داخل مؤسسة الجزيرة الإعلامية خلال عامي 2024 و2025، مع توثيق إصابات فعلية ببرمجية تجسس مرتبطة بشركة (Candiru)، من دون افتراض إصابة جميع الأجهزة المستهدفة.
وتكتسب هذه القضية أهمية خاصة بالنظر إلى طبيعة العمل الصحفي، الذي يتطلب التعامل مع معلومات ومراسلات ومصادر قد تكون شديدة الحساسية.
فإذا نجحت برمجية تجسس في الوصول إلى جهاز صحفي، فقد تتمكن، وفق قدراتها وصلاحياتها، من جمع ملفات أو مراسلات أو معلومات عن جهات الاتصال أو النشاط الرقمي.
وقد يمتد الضرر إلى أشخاص آخرين، مثل المصادر الصحفية والمتعاونين مع المؤسسة والأفراد الذين يتواصلون مع العاملين فيها.
ومن منظور استخباري، قد تكون معرفة هوية مصدر صحفي أو طبيعة المعلومات التي يتعامل معها ذات قيمة أكبر من الوصول إلى حساباته الشخصية.
لماذا استُخدمت الإعلانات؟
تكمن أهمية المسار الإعلاني في أنه يتيح الوصول إلى أجهزة المستخدمين أثناء تصفحهم مواقع وتطبيقات شرعية، دون الحاجة بالضرورة إلى إرسال رسالة مباشرة إلى كل هدف.
كما يمكن استخدام خصائص الاستهداف الإعلاني لتضييق نطاق الوصول إلى مستخدمين أو أجهزة محددة.
وهذا يقلل الاعتماد على خداع الضحية للنقر على رابط، لكنه لا يلغي الحاجة إلى وجود ثغرة قابلة للاستغلال حتى تتحقق الإصابة.
أهمية الأدلة الجنائية الرقمية
لا يكفي في مثل هذه التحقيقات رصد اتصال بخادم مشبوه للحكم بأن الجهاز تعرض للاختراق.
فإثبات الإصابة يتطلب ربط المؤشرات التقنية بسلوك الجهاز والسجلات والآثار الناتجة عن عملية الاستغلال.
وهنا تبرز أهمية التحقيق الجنائي الرقمي (Digital Forensics)، وتحليل حركة الاتصالات والسجلات والآثار البرمجية.
سادساً: من الجزيرة إلى المؤسسات الدولية — اتساع نطاق التعقب والاستهداف
لم تتوقف نتائج التحقيق عند الأجهزة التابعة لشبكة الجزيرة، بل كشفت عن امتداد نشاط شركة (Discover-Tech) إلى منظومات إعلانية واسعة النطاق، ظهرت من خلالها إعلاناتها على مواقع وتطبيقات يستخدمها أفراد ومؤسسات في مناطق متعددة من العالم.
فبحسب تحقيق (Citizen Lab)، أظهرت مراجعة نحو أربع مليارات سجل مزايدة إعلانية أن إعلانات الشركة ظهرت على ما يقارب (200 ألف موقع وتطبيق) خلال فترة أربعة أشهر، كما وُجهت ملايين الأجهزة للاتصال بخوادم مرتبطة بعمليات الاستطلاع والتعقب.
وكشفت التحقيقات المساندة التي أجرتها شركة (Confiant) عن وصول بعض هذه الإعلانات إلى شبكات مرتبطة بمؤسسات دولية وحكومية حساسة، منها الأمم المتحدة، وحلف شمال الأطلسي (NATO)، والمحكمة الجنائية الدولية، والوكالة الدولية للطاقة الذرية، وشبكات حكومية وعسكرية أخرى.
وهنا يجب التمييز بين ثلاث حالات مختلفة:
الأولى، ظهور إعلان تابع للشركة على جهاز أو شبكة مرتبطة بمؤسسة معينة.
الثانية، جمع معلومات تقنية أو معرّفات مرتبطة بذلك الجهاز.
الثالثة، تنفيذ عملية اختراق ناجحة باستخدام برمجية تجسس.
ولا يجوز اعتبار هذه الحالات متطابقة؛ فظهور الإعلان على شبكة مؤسسة دولية لا يعني بالضرورة أن أجهزتها تعرضت للاختراق أو أن بياناتها السرية قد سُرقت.
لكن من منظور الأمن الوطني، تظل القدرة على الوصول الإعلاني إلى أجهزة تعمل ضمن بيئات مؤسسية حساسة مسألة تستحق الدراسة.
فقد يتمكن طرف خارجي من استخدام البيانات الناتجة عن هذه الاتصالات لتحديد الأجهزة والشبكات ذات القيمة الاستخبارية، أو دراسة خصائصها التقنية، أو بناء قوائم أهداف لعمليات مستقبلية.
والأخطر أن هذه الأنشطة قد تحدث ضمن حركة اتصالات تبدو مشروعة، لأنها تمر عبر خدمات إعلانية معروفة ومواقع وتطبيقات يستخدمها الموظفون بصورة اعتيادية.
وهنا تتضح إحدى الإشكاليات الأساسية للأمن السيبراني الحديث: لم يعد وجود الجهاز داخل شبكة حكومية أو مؤسسة حساسة يعني أن جميع الاتصالات الصادرة عنه تخضع لمستوى موحد من الثقة والرقابة.
سابعاً: من (Pegasus) إلى (AdFection) — تطور منظومة التجسس التجاري
لم تبدأ صناعة التجسس السيبراني التجاري مع قضية (Discover-Tech)، فقد شهد العقد الماضي ظهور شركات متخصصة في تطوير برمجيات مراقبة واختراق متقدمة، أصبحت منتجات بعضها موضع تحقيقات دولية وعقوبات وإجراءات تنظيمية.
ومن أبرز هذه الأدوات برمجية (Pegasus) المرتبطة بمجموعة (NSO Group)، وبرمجية (Candiru)، وأدوات (Predator) المرتبطة بمنظومة شركات (Intellexa).
وقد وثقت تحقيقات تقنية وحقوقية استخدام بعض هذه الأدوات في عمليات استهداف طالت صحفيين ونشطاء ومعارضين سياسيين وشخصيات عامة.
لكن التطور الذي تكشفه قضية (AdFection) لا يتعلق بظهور برمجية تجسس جديدة فقط، وإنما بطريقة إيصال البرمجيات إلى الأجهزة المستهدفة.
فبدلاً من الاعتماد حصرياً على رسائل التصيد أو الثغرات المرتبطة بتطبيقات المراسلة، أمكن استخدام البنية الإعلانية للوصول إلى أجهزة محددة أثناء تعاملها مع محتوى رقمي اعتيادي.
وهذا التطور يوضح إمكانية تقسيم العملية الاستخبارية السيبرانية بين عدة جهات متخصصة.
فقد تتولى شركة جمع المعلومات وتحديد الأهداف، بينما توفر جهة أخرى ثغرات الاستغلال، وتقدم شركة ثالثة برمجية التجسس، ويتولى العميل النهائي اختيار الأشخاص المطلوب مراقبتهم.
ومن الناحية التشغيلية، يسمح هذا النموذج بتخصص أكبر في الأدوار، لكنه يزيد أيضاً صعوبة تحديد المسؤوليات القانونية والتقنية.
فالباحث الذي يكتشف برمجية تجسس على جهاز قد يستطيع تحديد بعض مكوناتها أو البنية المستخدمة لإيصالها، لكنه لا يستطيع بالضرورة تحديد العميل الذي اشترى الخدمة أو أصدر أمر التنفيذ.
هل تقف أجهزة الاستخبارات الإسرائيلية خلف هذه العمليات؟
هذا سؤال مشروع، لكن الإجابة العلمية تتطلب الفصل بين الوقائع المثبتة والفرضيات.
فوجود شركات إسرائيلية تطور تقنيات تجسس، أو توثيق استخدامها في عمليات مراقبة، لا يكفي وحده لإثبات أن كل عملية نفذتها هذه الأدوات كانت بتوجيه مباشر من جهاز استخبارات إسرائيلي.
كما أن بيع تقنيات المراقبة لعملاء حكوميين أو خضوعها لأنظمة رقابة على الصادرات لا يثبت تلقائياً الجهة التي أمرت بهجوم محدد.
وفي قضية الجزيرة، لم يحدد تحقيق (Citizen Lab) بصورة علنية العميل النهائي الذي أمر بتنفيذ الهجمات.
لكن القضية تثير أسئلة استراتيجية عن العلاقة بين صناعة التجسس التجاري والأسواق الحكومية والأمنية، وآليات تنظيم تصدير أدوات الاختراق، وحدود مسؤولية الشركات التي توفر تقنيات يمكن استخدامها ضد الصحفيين والمؤسسات المدنية.
وتبرز هنا الحاجة إلى رقابة دولية أكثر فعالية على هذه الصناعة، خصوصاً عندما تتحول الأدوات التجارية إلى وسائل لتنفيذ عمليات مراقبة سرية عابرة للحدود.
ثامناً: سلسلة التوريد الرقمية — عندما تتحول الخدمات الموثوقة إلى قنوات للهجوم
تكشف قضية (AdFection) عن جانب بالغ الأهمية من التهديدات السيبرانية الحديثة، يتمثل في إمكانية استغلال الخدمات الخارجية المدمجة داخل التطبيقات والمواقع الشرعية.
فعندما يزور المستخدم موقعاً إخبارياً معروفاً، قد يعتقد أن جميع العناصر الظاهرة أمامه صادرة عن المؤسسة التي تدير الموقع.
لكن الواقع التقني أكثر تعقيداً؛ إذ قد تُحمّل الإعلانات وأدوات التحليل وبعض الموارد البرمجية من خوادم وشركات خارجية.
وهذه الأطراف تشكل جزءاً من سلسلة التوريد الرقمية (Digital Supply Chain)، التي تعتمد عليها المواقع والتطبيقات في تقديم خدماتها.
ولا يشترط أن تكون المؤسسة الناشرة للإعلان متورطة في النشاط الخبيث، فقد يحدث الاستغلال من خلال أحد الوسطاء أو الأطراف المشاركة في المنظومة الإعلانية.
وهذا يطرح تحدياً يتعلق بحدود الثقة الرقمية.
فثقة المستخدم بالموقع الذي يزوره لا تعني أن جميع الجهات التي تشارك في تقديم محتواه تتمتع بمستوى الحماية والموثوقية نفسه.
وفي حالة (Discover-Tech)، استُخدمت منظومات إعلانية قائمة للوصول إلى أجهزة المستخدمين دون الحاجة بالضرورة إلى اختراق المواقع التي ظهرت عليها الإعلانات.
ومن هنا، فإن حماية المؤسسات لا ينبغي أن تقتصر على تأمين الخوادم وقواعد البيانات والشبكات الداخلية.
بل يجب أن تشمل أيضاً تقييم الخدمات الخارجية التي تتصل بها أجهزة الموظفين، والموارد البرمجية التي تستدعيها المتصفحات، والبيانات التي تغادر البيئة المؤسسية أثناء الاستخدام اليومي.
فقد تمتلك المؤسسة شبكة داخلية محمية، لكنها تسمح في الوقت نفسه باتصالات متكررة مع عشرات الخدمات الخارجية التي لا تخضع لإدارتها المباشرة.
وهذا يستدعي الانتقال من مفهوم الحماية القائمة على حدود الشبكة إلى مفهوم أكثر شمولاً، يعتمد على إدارة الصلاحيات والاتصالات والتبعيات الرقمية بصورة مستمرة.
تاسعاً: البيانات الوصفية (Metadata) — القيمة الاستخبارية للمعلومات التي لا ينتبه إليها المستخدم
من الأخطاء الشائعة الاعتقاد بأن التجسس الرقمي لا يتحقق إلا عندما يتمكن المهاجم من قراءة الرسائل أو الاستماع إلى المكالمات أو استخراج الملفات.
ففي عالم الاستخبارات الحديثة، قد تحمل البيانات الوصفية قيمة كبيرة حتى عندما لا تتضمن محتوى الاتصالات نفسها.
وتشمل هذه البيانات، بحسب طبيعة الخدمة، أوقات الاتصال، وعناوين الشبكات، ومعرّفات الأجهزة، والمواقع التقريبية، وأنماط الاستخدام.
فعلى سبيل المثال، قد لا يحتاج المحلل الاستخباري إلى معرفة مضمون اتصال معين إذا تمكن من معرفة توقيته وتكراره والبيئة التي حدث فيها، ثم ربط ذلك بمعلومات أخرى.
وعند تجميع هذه الإشارات وتحليلها على مدى زمني طويل، قد تظهر أنماط لا يمكن استنتاجها من كل معلومة منفردة.
ولنفترض أن موظفاً يعمل في مؤسسة حكومية حساسة يستخدم هاتفاً شخصياً يحتوي على تطبيقات تتضمن أدوات تتبع ومعرّفات إعلانية.
إذا استطاع طرف خارجي ربط بعض هذه المعرفات بعناوين الشبكات أو المواقع التقريبية أو أنماط الاتصال، فقد يصبح بالإمكان استنتاج معلومات عن بعض أنشطة الجهاز أو البيئة التي يستخدم فيها.
وهذا مثال تحليلي على المخاطر المحتملة، وليس دليلاً على أن جميع تلك المعلومات متاحة لكل شركة إعلانية.
وتزداد القيمة الاستخبارية لهذه البيانات عندما تُدمج مع المعلومات المتاحة من المصادر المفتوحة (OSINT)، أو قواعد البيانات التجارية، أو مصادر معلومات أخرى.
وهنا تظهر أهمية الاستخبارات الإعلانية (ADINT)، بوصفها مجالاً يتقاطع مع جمع المعلومات الرقمية وتحليل البيانات التجارية.
ومن منظور الأمن الوطني، ينبغي إدراك أن حماية المعلومات لا تبدأ فقط عند منع الوصول إلى الوثائق السرية، بل تشمل أيضاً ضبط البيانات التي تغادر الأجهزة والأنظمة بصورة اعتيادية.
فالبيانات التي تبدو قليلة الأهمية عند النظر إليها منفردة قد تصبح ذات قيمة استخبارية عالية عندما تُجمع وتُربط وتحلل بصورة منهجية.
عاشراً: الأمن الوطني والسيادة الرقمية — هل يكفي امتلاك مراكز البيانات والبوابات الوطنية؟
تكشف هذه القضية عن إشكالية جوهرية في فهم السيادة الرقمية، خصوصاً لدى الدول التي تختزل هذا المفهوم في امتلاك مراكز بيانات محلية أو إنشاء بوابات اتصالات وطنية أو حظر تطبيقات أجنبية.
فوجود مركز بيانات داخل الحدود الوطنية لا يمنع بالضرورة تسرب البيانات عبر التطبيقات أو أدوات التتبع أو الإعلانات أو الخدمات البرمجية الخارجية.
وكذلك فإن مرور حركة الاتصالات عبر بنية تحتية وطنية لا يعني أن جميع البيانات الناتجة عن استخدام الخدمات الرقمية أصبحت خاضعة للسيطرة الوطنية.
فالسيادة الرقمية مفهوم أوسع، يرتبط بالقدرة القانونية والتنظيمية والتقنية للدولة على إدارة بياناتها وبنيتها التحتية وخدماتها الحيوية، وضمان حمايتها واستمراريتها.
ومن هذا المنطلق، يمكن التمييز بين عدة مستويات مترابطة للسيادة الرقمية.
- السيادة القانونية. وتعني امتلاك إطار تشريعي ينظم جمع البيانات الشخصية ومعالجتها ومشاركتها ونقلها إلى الخارج، ويحدد المسؤوليات وآليات الرقابة والمساءلة.
- السيادة التقنية. وتعني قدرة الدولة على فهم الأنظمة التي تستخدمها، وتقييم مخاطرها، وإدارة تبعياتها الخارجية، والتحقق من الضمانات الأمنية التي تقدمها الشركات المزودة للخدمات.
- السيادة التشغيلية. وتعني القدرة على استمرار الخدمات الحكومية والحيوية عند تعطل مزود خارجي أو انقطاع الاتصال به، مع وجود خطط لاستمرارية الأعمال والتعافي من الكوارث.
- السيادة الأمنية. وتعني امتلاك قدرات وطنية للكشف عن التهديدات والاستجابة للحوادث وإجراء التحقيقات الجنائية الرقمية، وليس الاكتفاء بشراء منتجات أمنية جاهزة.
- السيادة المؤسسية. وتعني وضوح المسؤوليات بين الجهات التنظيمية والتنفيذية والرقابية، ومنع تضارب الاختصاصات وازدواجية القرارات.
وفي ضوء قضية (AdFection)، يتضح أن حماية البيانات لا تتعلق فقط بمكان تخزينها.
فقد تكون قاعدة البيانات الحكومية موجودة داخل العراق، بينما تستخدم الأجهزة التي تتعامل معها خدمات خارجية تجمع معلومات عن المستخدمين أو خصائص أجهزتهم أو أنماط اتصالهم.
وقد تمتلك الدولة بوابة اتصالات فضائية أو أرضية وطنية، لكن ذلك لا يمنع بالضرورة استخدام منظومات إعلانية خارجية داخل التطبيقات والمتصفحات.
وهنا يظهر الفرق بين السيادة على البنية التحتية والسيادة على تدفقات البيانات.
فامتلاك البنية التحتية يمثل أحد عناصر السيادة الرقمية، لكنه لا يكفي وحده لضمان السيطرة على جميع البيانات التي تنتجها الأجهزة والخدمات.
السيادة الرقمية لا تتحقق بمجرد تحديد الموقع الجغرافي للخوادم، وإنما تتطلب إدارة دورة حياة البيانات كاملة، من جمعها ومعالجتها وتبادلها إلى تخزينها وحذفها.
كما تتطلب وجود تشريعات واضحة وكفاءات متخصصة وقدرات مؤسسية قادرة على التحقق من الالتزام بهذه الضوابط.
الحادي عشر: هل تستطيع أنظمة الحماية التقليدية اكتشاف هذا النوع من الهجمات؟
تفرض هجمات (Zero-click) تحديات كبيرة على منظومات الأمن السيبراني، خصوصاً عندما تعتمد على ثغرات غير معروفة أو تستغل محتوى يبدو طبيعياً ضمن حركة اتصالات مشروعة.
فبرامج مكافحة الفيروسات التقليدية تعتمد على مجموعة من أساليب الكشف، منها التواقيع المعروفة والتحليل السلوكي ومراقبة الأنشطة غير المعتادة.
لكن الهجمات المتقدمة قد تستخدم تقنيات لتجنب الكشف، أو تستغل ثغرات قبل إصدار تحديثات أمنية لمعالجتها.
كما أن ظهور الإعلان داخل موقع موثوق لا يجعل جميع الموارد التي يحملها آمنة بالضرورة.
وفي مثل هذه الحالات، لا تكفي أداة أمنية منفردة لتوفير الحماية.
بل ينبغي اعتماد نموذج الدفاع متعدد الطبقات (Defense in Depth)، الذي يجمع بين الوقاية والكشف والاستجابة والتعافي.
ما الإجراءات التقنية المطلوبة؟
إدارة المتصفحات والأجهزة: تطبيق تحديثات أمنية منتظمة، وتقييد الإضافات غير الضرورية، واستخدام إعدادات مؤسسية تقلل التعرض للمحتوى غير الموثوق.
تقليل التعرض للإعلانات والتتبع: يمكن استخدام سياسات حجب الإعلانات وتقليل المعرّفات الإعلانية على الأجهزة الحكومية، مع مراعاة متطلبات العمل والخدمات التي تعتمد عليها المؤسسات.
عزل بيئات العمل الحساسة: فصل الاستخدامات الشخصية عن الأنظمة الحكومية الحساسة، واعتماد بيئات تصفح معزولة للمهام التي تتعامل مع معلومات عالية الحساسية.
مراقبة الاتصالات الخارجية: تحليل الاتصالات غير المعتادة، وتحديد الخدمات الخارجية التي تتصل بها الأجهزة، والاحتفاظ بالسجلات الضرورية وفق ضوابط قانونية واضحة.
إدارة الصلاحيات: تطبيق مبدأ الحد الأدنى من الصلاحيات (Least Privilege)، بحيث لا تمتلك التطبيقات والمستخدمون صلاحيات تتجاوز ما تتطلبه مهامهم.
التحليل الجنائي الرقمي: توفير فرق قادرة على تحليل الأجهزة والسجلات والمؤشرات التقنية عند الاشتباه بوجود اختراق متقدم.
ومن المهم التأكيد على أن استخدام مانع الإعلانات (Ad Blocker) قد يقلل التعرض لبعض مسارات الاستهداف، لكنه لا يوفر حماية مطلقة من جميع هجمات (Zero-click).
فالهدف الواقعي ليس الادعاء بإمكانية منع كل اختراق، وإنما تقليل مساحة التعرض للهجوم، ورفع احتمالات اكتشافه، والحد من آثاره عند وقوعه.
الثاني عشر: التحول الاستخباري — من جمع المعلومات إلى تطوير الأهداف السيبرانية
اعتمدت العمليات الاستخبارية تاريخياً على مصادر متعددة، منها الاستخبارات البشرية (HUMINT)، واستخبارات الإشارات (SIGINT)، والاستخبارات مفتوحة المصدر (OSINT).
ومع تطور الاقتصاد الرقمي، ظهرت مصادر إضافية للمعلومات تعتمد على البيانات التجارية التي تنتجها التطبيقات والمنصات والخدمات الرقمية.
وتكشف قضية (AdFection) عن إمكانية توظيف هذه المصادر في سلسلة عمليات تبدأ بجمع الإشارات الرقمية وتنتهي بمحاولة الوصول إلى جهاز مستهدف.
ومن الناحية التحليلية، يمكن تقسيم هذه السلسلة إلى ثلاث طبقات رئيسية.
الطبقة الأولى: جمع المعلومات (Intelligence Collection)
تشمل استخدام البيانات الوصفية والإشارات الإعلانية والمعرّفات الرقمية والمصادر التجارية لتكوين صورة أولية عن المستخدمين والأجهزة.
وقد تتضمن هذه المرحلة تحليل خصائص الأجهزة وأنماط الاتصال والسياق الجغرافي أو المؤسسي الذي تظهر فيه بعض الإشارات.
الطبقة الثانية: تطوير الأهداف (Target Development)
وتتمثل في ربط المعلومات المتاحة لتحديد الأشخاص أو الأجهزة ذات القيمة الاستخبارية، وتقييم إمكانية الوصول إليها.
وقد تساعد البيانات الإعلانية على تضييق نطاق البحث، أو تحديد أجهزة تتطابق مع خصائص تقنية معينة.
الطبقة الثالثة: الاستغلال السيبراني (Cyber Exploitation)
وتشمل استخدام أدوات وتقنيات هجومية ضد أهداف محددة، عندما تتوافر الثغرات والقدرات اللازمة لتنفيذ العملية.
ولا تعني هذه الطبقات أن كل عملية جمع بيانات تنتهي باختراق، لكنها توضح كيف يمكن أن تتحول المعلومات التجارية إلى مدخل لعمليات استخبارية أكثر تعقيداً.
والتحدي الذي يواجه أجهزة الأمن الوطني هنا هو أن جزءاً من المعلومات التي قد تُستخدم في تطوير الأهداف لا يأتي بالضرورة من اختراقات أو عمليات تنصت تقليدية، وإنما من خدمات تجارية تعمل بصورة اعتيادية.
وهذا يتطلب توسيع نطاق فهم التهديدات السيبرانية ليشمل الاقتصاد الرقمي وسلاسل البيانات والأسواق الإعلانية، إلى جانب البرمجيات الخبيثة والثغرات التقنية.
كما يفرض تحدياً يتعلق بإسناد العمليات إلى الجهات المسؤولة عنها، لأن تعدد الشركات والوسطاء قد يجعل تحديد الجهة التي طورت الأداة مختلفاً عن تحديد الجهة التي استخدمتها أو أمرت باستخدامها.
الثالث عشر: الدروس المستفادة للعراق — من حظر التطبيقات إلى إدارة المخاطر الرقمية
لا ينبغي أن يكون الدرس المستفاد من قضية (AdFection) هو الدعوة إلى حظر جميع التطبيقات الأجنبية أو منع استخدام الإنترنت أو التعامل مع كل خدمة رقمية باعتبارها تهديداً استخبارياً.
فمثل هذه الإجراءات قد تكون مكلفة وغير فعالة، ولا تعالج بالضرورة الأسباب التقنية والتنظيمية للمخاطر.
والمطلوب هو الانتقال من القرارات الجزئية إلى إدارة وطنية منهجية للمخاطر الرقمية، تقوم على التشريعات والمعايير والتقييم المستمر والقدرات التنفيذية.
وفي الحالة العراقية، تبرز مجموعة من الأولويات التي ينبغي التعامل معها ضمن إطار مؤسسي متكامل.
أولاً: تطوير الإطار التشريعي لحماية البيانات.
يحتاج العراق إلى قواعد واضحة تنظم جمع البيانات الشخصية ومعالجتها ومشاركتها ونقلها إلى الخارج، وتحدد مسؤوليات الجهات التي تحتفظ بهذه البيانات أو تتعامل معها.
وينبغي أن يتضمن الإطار القانوني ضمانات لحماية حقوق المواطنين، وآليات للرقابة والمساءلة، ومتطلبات للإبلاغ عن خروقات البيانات.
ويمكن الاستفادة من التجارب الدولية، ومنها اللائحة العامة لحماية البيانات الأوروبية (GDPR)، مع مراعاة البيئة القانونية والمؤسسية العراقية.
ثانياً: تنظيم استخدام التطبيقات والخدمات الخارجية في المؤسسات الحكومية.
ينبغي إجراء تقييمات أمنية للبرمجيات والخدمات التي تستخدمها الوزارات والجهات الحساسة، بما يشمل أدوات التتبع والإعلانات والاتصالات الخارجية.
ولا ينبغي أن يكون معيار التقييم جنسية الشركة وحدها، وإنما طبيعة البيانات التي تجمعها، والجهات التي تتلقاها، وموقع معالجتها، والصلاحيات التي تطلبها، والمخاطر المرتبطة بها.
ثالثاً: اعتماد سياسات أمنية للأجهزة الحكومية.
يشمل ذلك إدارة الأجهزة مركزياً، وتطبيق التحديثات الأمنية، وفصل الاستخدام الشخصي عن المهني، وتقييد التطبيقات غير الضرورية، وتطبيق ضوابط خاصة على الأجهزة المستخدمة في المهام الحساسة.
رابعاً: بناء قدرات وطنية للتحليل الجنائي الرقمي.
فالهجمات المتقدمة تحتاج إلى فرق قادرة على تحليل السجلات والأجهزة والمؤشرات التقنية، وليس مجرد الاعتماد على أدوات الحماية التجارية.
كما ينبغي تطوير آليات لتبادل المؤشرات التقنية بين الجهات المختصة، مع الحفاظ على سرية المعلومات وحماية الحقوق القانونية.
خامساً: تطوير استخبارات التهديدات السيبرانية (Cyber Threat Intelligence).
وذلك من خلال جمع مؤشرات التهديد وتحليلها وتبادلها، وبناء معرفة وطنية بالجهات والأساليب التي تستهدف المؤسسات العراقية.
سادساً: وضع سياسة وطنية لمخاطر صناعة الإعلانات الرقمية.
تشمل تقييم تدفقات البيانات الإعلانية على الأجهزة الحكومية، والحد من المعرفات والتتبع غير الضروريين، وتطبيق ضوابط خاصة على بيئات العمل الحساسة.
سابعاً: اعتماد مبدأ الثقة الصفرية (Zero Trust).
بحيث لا تُمنح الثقة لأي جهاز أو خدمة لمجرد وجودها داخل الشبكة الحكومية أو ارتباطها بمزود معروف، وإنما يجري التحقق من الهوية والصلاحيات والسياق بصورة مستمرة.
إن تحقيق السيادة الرقمية لا يعني عزل الدولة عن العالم، وإنما امتلاك القدرة على اتخاذ قرارات تقنية وقانونية مستقلة، تستند إلى معرفة حقيقية بالمخاطر وآليات معالجتها.
كما أن بناء هذه القدرة لا يتطلب بالضرورة استحداث وزارة جديدة، بل يمكن أن يتحقق من خلال تطوير المؤسسات القائمة، وتحديد المسؤوليات، وتوفير الموارد والكفاءات، وإخضاع الأداء لمعايير قابلة للقياس.
فالسيادة الرقمية لا تُقاس بعدد التطبيقات المحظورة أو المؤسسات المستحدثة، وإنما بقدرة الدولة على حماية بياناتها وأنظمتها واستمرار خدماتها الحيوية.
الرابع عشر: الخاتمة — عندما تصبح السيادة الرقمية مجرد زر (حظر)!
وبينما تكشف المختبرات البحثية الدولية عن تطور تقنيات التجسس السيبراني، وقدرة شركات إسرائيلية على توظيف منظومات الإعلانات الرقمية لاستهداف الأجهزة دون الحاجة إلى نقرة واحدة، نجد أنفسنا أمام نقاش مختلف في العراق.
فقد أعلن وزير الاتصالات العراقي مصطفى سند عن قرار حظر تطبيق الملاحة (Waze)، الذي نشأ في إسرائيل وتملكه شركة (Google) منذ عام 2013، وجرى تقديم موعد الحظر من مطلع عام 2027 إلى نهاية كانون الأول 2026. وقد برر الوزير القرار باعتبارات تتعلق بارتباط التطبيق بإسرائيل وبالمعلومات التي يوفرها.
ولا أعترض من حيث المبدأ على اتخاذ إجراءات لحماية بيانات المواطنين أو تقييد تطبيق تثبت الجهات المختصة أنه يمثل خطراً على الأمن الوطني.
كما أن للدول اعتبارات قانونية وسياسية قد تدخل في قراراتها المتعلقة بالخدمات الأجنبية.
لكن من الناحية التقنية، فإن حظر تطبيق ملاحة واحد لا يعالج تلقائياً المخاطر المرتبطة بجمع البيانات الجغرافية أو منظومات التتبع والإعلانات الرقمية.
فالمشكلة لا تتعلق باسم التطبيق وحده، وإنما بطبيعة البيانات التي يجمعها، وأين تُعالج وتُخزن، ومن يستطيع الوصول إليها، وما الضمانات القانونية والتقنية لحمايتها.
وإذا كان الهدف حماية بيانات المواطنين، فإن السؤال الذي يستحق أن يُطرح هو: ما الإطار الوطني الذي ينظم جمع البيانات الجغرافية بواسطة جميع التطبيقات، بصرف النظر عن جنسية الشركة المالكة لها؟
وما المعايير التقنية التي تعتمدها الجهات المختصة لتقييم مخاطر هذه التطبيقات؟
وهل توجد سياسة مؤسسية واضحة لحماية الأجهزة الحكومية من شبكات الإعلانات والتتبع التي كشف تحقيق (Citizen Lab) إمكانية استغلالها في عمليات تجسس متقدمة؟
إن حظر تطبيق عبر الشبكات المحلية قد يحد من الوصول إليه، لكنه لا يضمن بالضرورة منع استخدامه بالكامل، خصوصاً مع وجود تقنيات الشبكات الافتراضية الخاصة (VPN) ومسارات الاتصال البديلة.
كما أن استمرار تطبيقات أخرى في جمع بيانات جغرافية مشابهة يطرح تساؤلاً عن مدى شمول السياسة المتبعة واتساقها.
وهنا تظهر المفارقة التي دفعتني إلى تخصيص هذه الخاتمة.
ففي الوقت الذي وثق فيه باحثون استخدام الإعلانات الرقمية لإيصال برمجيات تجسس دون تفاعل من الضحية، لا يزال جزء من النقاش العراقي حول السيادة الرقمية يتركز على حظر تطبيق ملاحة واحد.
هم يطورون تقنيات اختراق لا تحتاج إلى نقرة واحدة (Zero-click)، ونحن نناقش حماية السيادة الرقمية بنقرة واحدة على زر (Block)!
وإذا كان حظر التطبيقات وحده كافياً لتحقيق السيادة الرقمية، فربما يكون الحل القادم هو إيقاف الإنترنت بالكامل؛ عندها لن نحتاج إلى القلق من الإعلانات الخبيثة، لأننا سنكون قد تخلصنا من الإعلانات والإنترنت معاً!
لكن حماية الأمن الوطني تتطلب أكثر من قرارات الحظر.
فالدولة التي تريد حماية سيادتها الرقمية تحتاج إلى تشريعات ومؤسسات وكفاءات وقدرات تقنية تستطيع فهم التهديدات واكتشافها وإدارتها والاستجابة لها.
ولا يمكن اختزال هذه المسؤولية في تطبيق واحد أو شركة واحدة أو دولة منشأ واحدة.
فالسيادة الرقمية ليست قرار حظر، وإنما قدرة دولة.
المصادر والمراجع
- Citizen Lab – Who We Are
https://citizenlab.ca/who-we-are/ - Citizen Lab – Exposing AdFection (2026)
https://citizenlab.ca/research/how-discover-tech-turned-targeted-ads-into-a-pipeline-for-spyware/ - Citizen Lab – Executive Summary
https://citizenlab.ca/research/exposing-adfection-executive-summary/ - Citizen Lab – Hooking Candiru (2021)
https://citizenlab.ca/research/hooking-candiru-another-mercenary-spyware-vendor-comes-into-focus/ - Reuters – Discover-Tech investigation (2026)
https://www.reuters.com/legal/litigation/israeli-firm-used-online-ads-run-vast-spy-operation-researchers-say-2026-10-15/ - Al Jazeera – Iraq Waze ban (2026)
https://www.aljazeera.com/news/2026/10/9/why-has-iraq-decided-to-ban-online-map-service-waze - NINA – Waze ban date
https://www.ninanews.com/website/News/Details?key=1318678 - NIST SP 800-207 – Zero Trust Architecture
https://csrc.nist.gov/pubs/sp/800/207/final - EU GDPR
https://eur-lex.europa.eu/eli/reg/2016/679/oj